


Смогут ли банки Казахстана вернуть клиентам доступ к счетам после кибератаки?
Смогут ли банки Казахстана вернуть клиентам доступ к счетам после кибератаки?
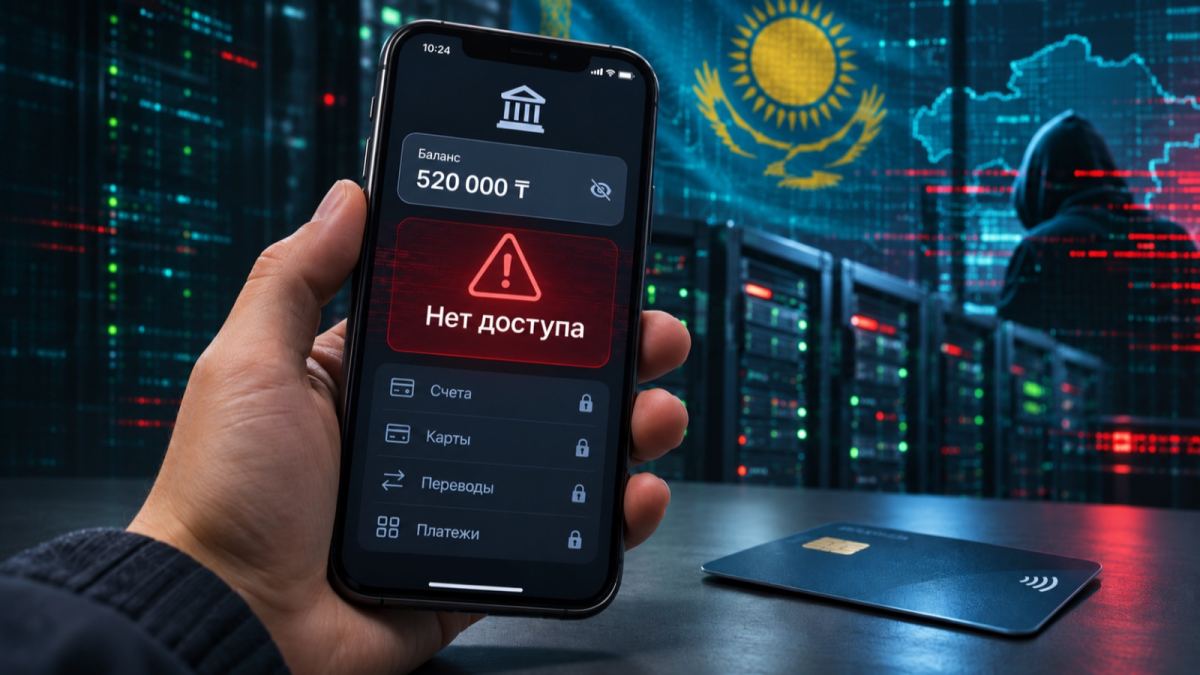
Коллаж Finratings.kz
В Казахстане банки будут регулярно проверять, смогут ли они восстановить работу после серьезной кибератаки.
Под испытания могут попасть системы мобильного банкинга, платежи и базы данных клиентов. В 2027 году регулятор планирует охватить такими проверками все банки второго уровня.
Новые правила утвердило Агентство по регулированию и развитию финансового рынка (АРРФР) постановлением от 30 октября 2026 года №151. Финансовые организации должны проводить мероприятия по оценке кибербезопасности не реже одного раза в календарный год.
Главное изменение — проверять будут не только наличие защиты от хакеров, но и способность финансовой организации действовать, если атака уже произошла.
Что будут делать с мобильными приложениями банков
Представим ситуацию: злоумышленники атаковали информационную систему банка, повредили важные данные или заблокировали доступ к ним с помощью вируса-шифровальщика.
Даже если банк способен остановить атаку, остается другой вопрос: сколько времени ему потребуется, чтобы восстановить работу системы?
Именно такие ситуации предусмотрены новым механизмом оценки кибербезопасности.
В зависимости от сценария проверка может касаться мобильного и интернет-банкинга, платежных систем, клиентских баз данных и другой критически важной инфраструктуры.
Специалисты будут оценивать, насколько быстро организация обнаруживает инцидент, как взаимодействуют технические службы и руководство, соблюдаются ли процедуры реагирования и сколько времени занимает восстановление.
При этом клиенты не должны испытывать перебои из-за самих технических учений. Моделирование кибератак проводится в специальной тестовой среде, отдельно от действующих банковских систем.
Правила предусматривают три вида оценки: документальную, функциональную и техническую имитационную. Конкретный формат выбирается с учетом рисков и особенностей финансовой организации. Поэтому требование ежегодной оценки не означает, что каждый банк обязательно будет проходить полномасштабное техническое моделирование атаки каждый год.
Три казахстанских банка уже подвергли учебной кибератаке
До утверждения новых правил АРРФР провело пилотные киберучения с участием трех банков второго уровня.
Сценарий был связан с одной из серьезных угроз для цифровой инфраструктуры — программой-шифровальщиком. Такое вредоносное ПО может сделать данные недоступными, зашифровав их.
Во время испытания специалисты смоделировали повреждение критически важного информационного актива. Банкам предстояло восстановить проверяемые системы из резервных копий на тестовом стенде.
По информации АРРФР, все три банка успешно справились с задачей. Восстановленные системы работали, а установленные целевые показатели восстановления были достигнуты.
Регулятор не назвал участников эксперимента и не раскрыл, сколько времени потребовалось каждому банку.
Поэтому результаты подтверждают успешное выполнение конкретного учебного сценария, но не позволяют сравнить уровень киберзащиты банков или утверждать, что они полностью защищены от реальных атак.
Что произойдет, если в банке найдут слабые места
Одними учениями процедура не ограничивается.
После проверки финансовая организация должна подготовить отчет для АРРФР. В нем указываются выявленные недостатки, показатели реагирования, необходимые исправления и сроки их выполнения.
Причем недостаточно просто сообщить, что проблема устранена. Новые правила предусматривают повторную проверку эффективности принятых мер.
Регулятор сможет участвовать в мероприятиях как наблюдатель или соорганизатор. Полученные результаты планируется использовать для выявления рисков, которые могут затронуть не только отдельный банк, но и финансовую систему.
При этом АРРФР подчеркивает, что главная цель таких испытаний — обнаружить уязвимости и повысить готовность финансовых организаций, а не наказывать их за ошибки в смоделированных ситуациях.
Что это изменит для клиентов банков
Для владельцев карт, депозитов и кредитов новые требования не вводят дополнительных обязанностей. Пользователям не нужно проходить повторную идентификацию, менять пароли или устанавливать новые приложения из-за принятого постановления.
Однако последствия могут быть важными для повседневных операций.
Если из-за реальной кибератаки банк потеряет доступ к критической системе, от скорости восстановления может зависеть доступность мобильного приложения, переводов и других финансовых услуг.
Ежегодные проверки должны помочь организациям заранее обнаруживать слабые места в процедурах реагирования и восстановления.
Вместе с тем успешные киберучения не гарантируют, что реальные атаки не приведут к сбоям или утечкам информации. Учебный сценарий не способен воспроизвести все возможные действия злоумышленников.
Комментарии 0
Подтвердите номер телефона
По закону РК комментарии могут оставлять только пользователи с подтверждённым номером
Код отправлен на · отправить заново
Соблюдайте правила сообщества при комментировании
Рекомендации для вас


Казахстанский строительный бизнес укрепил позиции в мировом рейтинге
Читать дальше →

21-летняя казахстанка вышла на пенсию: сколько ей приносит пассивный доход
Читать дальше →
Казахстанцы могут получать два пособия одновременно: кому положены выплаты
Читать дальше →

 Freedom Bank
 снизит ставки по пяти депозитам и повысит по одному
Читать дальше →
От BlackRock до Morgan Stanley: кто вкладывается в акции Freedom Holding Corp. Тимура Турлова
Читать дальше →
Почти 40% проблемных кредитов сосредоточены в Kaspi, Home Credit и Alatau City
Читать дальше →
«Мы стояли в очередях, а 20 млрд разобрали»: казахстанки обрушились с критикой на Отбасы банк
Читать дальше →
Даже бензин по 1000 тенге не спасет от дефицита: эксперт дал прогноз для Казахстана
Читать дальше →
Введут ли в Казахстане налог на проценты по банковским депозитам
Читать дальше →
Материалы по теме
Цитаты экспертов
“
Каждый вкладчик обязан знать какую доходность приносят его пенсионные накопления и какой размер пенсионных накоплений он должен иметь к моменту выхода на пенсию. Это должно быть нормой жизни!
Елена Бахмутова
Председатель Совета Ассоциации финансистов РК
“
Я однозначно не буду давать прогнозы по повышению или снижению цен на рынке жилья, потому что считаю, что это будет неправильно. Но предпосылок для снижения, скажу, нет
Ерсайын Нагаспаев
Министр промышленности и строительства
“
Мы хотим, чтобы нашим любимым партнёрам было удобно принимать оплату от клиентов любого банка, а клиентам — оплачивать покупки везде. Вместе с Национальным Банком и банковским сообществом мы несколько лет работали над запуском системы, чтобы она была надёжной, безопасной и удобной для всех участников. Благодарим Национальный Банк и банковское сообщество за сотрудничество, а наших любимых клиентов и партнёров — за доверие!
Михаил Ломтадзе
Глава и сооснователь Kaspi.kz
“
«Мы рады, что продолжение знаменитого фильма с Джеки Чаном снимается именно в Казахстане. Для нас это важный проект, который поможет еще большему числу людей во всем мире увидеть, что Казахстан — невероятно красивая, современная и гостеприимная страна
Михаил Ломтадзе
Глава и сооснователь Kaspi.kz
“
«Больше всего я боюсь апреля следующего года. Если ничего не изменится в Налоговом кодексе, именно тогда может начаться самый большой поток закрытий», – заявил Казанцев в подкасте казахстанского продюсера Николая Пака.
Дмитрий Казанцев
Эксперт по налоговой безопасности


Рейтинг страховых
Кто чаще платит
 Интертич
67%
 СК «Евразия»
43%
 Jusan Garant
37%
Доля выплат от собранных премий · компании с премиями от 10 млрд ₸ · данные АРРФР

